MCP : connecter ses outils à un agent IA (serveur en TypeScript)
Un agent IA n'est utile que s'il peut agir sur votre environnement : lire un ticket, interroger une base, consulter une documentation interne. Pendant longtemps, chaque outil avait sa propre intégration, différente pour chaque assistant. Le Model Context Protocol (MCP) règle ce problème avec un protocole ouvert : on écrit un serveur une fois, et tous les clients compatibles peuvent l'utiliser.
L'architecture en trois rôles
- L'hôte : l'application que l'utilisateur manipule (un IDE, un assistant de code, une app de chat).
- Le client : la partie de l'hôte qui maintient une connexion avec un serveur MCP.
- Le serveur : un petit programme qui expose des capacités : vos API, votre base, vos fichiers.
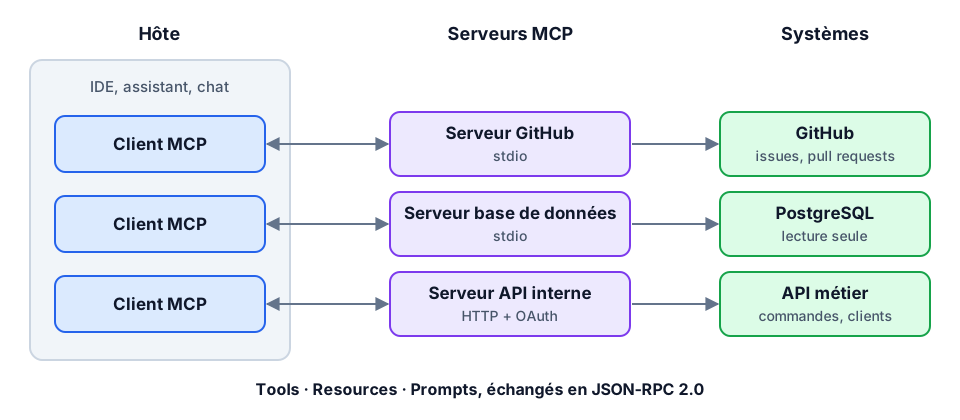
Les messages utilisent JSON-RPC 2.0, sur deux transports principaux : stdio (le serveur tourne en local comme sous-processus de l'hôte) et HTTP (Streamable HTTP, pour un serveur distant partagé par une équipe).
Ce qu'un serveur expose
- Tools : des actions que le modèle peut appeler, avec des paramètres décrits par un schéma JSON. C'est le cœur de la plupart des serveurs.
- Resources : des données en lecture identifiées par une URI (un fichier, un enregistrement, une page de doc).
- Prompts : des modèles de prompts réutilisables, proposés à l'utilisateur.
Un serveur minimal en TypeScript
Avec le SDK officiel et zod, exposer un outil tient en quelques lignes. Ici, un outil qui renvoie le statut d'une commande :
import { McpServer } from "@modelcontextprotocol/sdk/server/mcp.js";
import { StdioServerTransport } from "@modelcontextprotocol/sdk/server/stdio.js";
import { z } from "zod";
import { getOrder } from "./orders";

const server = new McpServer({ name: "orders", version: "1.0.0" });

server.registerTool(
  "get_order_status",
  {
    title: "Statut de commande",
    description: "Renvoie le statut et la date de livraison d'une commande à partir de son identifiant (ex. ORD-1234).",
    inputSchema: { orderId: z.string().regex(/^ORD-\d+$/) },
  },
  async ({ orderId }) => {
    const order = await getOrder(orderId);
    if (!order) {
      return { isError: true, content: [{ type: "text", text: `Commande ${orderId} introuvable` }] };
    }
    return { content: [{ type: "text", text: JSON.stringify({ status: order.status, eta: order.eta }) }] };
  },
);

await server.connect(new StdioServerTransport());
Trois détails qui font la différence :
- La description est un prompt : c'est elle que le modèle lit pour décider quand appeler l'outil. Elle doit dire à quoi il sert, quand l'utiliser et le format attendu.
- Le schéma valide les entrées : le modèle peut envoyer n'importe quoi ; zod rejette ce qui ne respecte pas le contrat avant que votre code ne s'exécute.
- Des réponses courtes et structurées : renvoyer uniquement les champs utiles économise du contexte et réduit les hallucinations.
Concevoir de bons outils
- Penser en tâches, pas en endpoints : un outil
find_customer_ordersvaut mieux que trois appels REST bas niveau que le modèle devra enchaîner. - Peu d'outils, bien nommés : au-delà de quelques dizaines, le modèle choisit moins bien.
- Des erreurs exploitables : « commande introuvable, format attendu ORD-1234 » permet au modèle de se corriger seul.
- Lecture et écriture séparées : les outils qui modifient des données doivent être clairement identifiés.
La sécurité, sérieusement
Un serveur MCP donne un accès réel à vos systèmes à un programme qui suit des instructions en langage naturel. Les règles de base :
- Moindre privilège : un token en lecture seule si l'outil ne fait que lire, un périmètre limité au strict nécessaire.
- Confirmation humaine pour les actions irréversibles ou sortantes (suppression, paiement, envoi d'e-mail).
- Injection de prompt indirecte : le contenu renvoyé par un outil (un ticket, une page web, un e-mail) peut contenir des instructions malveillantes. Il doit être traité comme une donnée, jamais comme un ordre.
- Serveurs tiers : installer un serveur MCP revient à installer une dépendance qui s'exécute avec vos droits. Même vigilance que pour un paquet npm : source, mainteneur, version figée.
- Authentification pour les serveurs HTTP : le protocole s'appuie sur OAuth ; ne jamais exposer un serveur distant sans contrôle d'accès.
Conclusion
MCP fait pour les agents IA ce que les API REST ont fait pour les applications web : une interface commune. Pour un développeur full-stack, c'est une compétence très rentable : exposer proprement les capacités d'un produit à des agents, avec la même rigueur qu'une API publique, schémas, erreurs claires, droits minimaux.