Account abstraction et EIP-7702 : ce qui change pour les apps web3
Le principal frein à l'adoption des applications web3 n'a jamais été la technologie, mais l'expérience utilisateur : une phrase de récupération à conserver, de l'ETH à acheter avant de pouvoir faire quoi que ce soit, deux signatures pour un seul échange (approve puis swap). L'account abstraction s'attaque précisément à ces problèmes.
Le point de départ : EOA contre smart contract
Sur Ethereum, il existe historiquement deux types de comptes :
- EOA (Externally Owned Account) : contrôlé par une clé privée secp256k1. Il peut initier des transactions mais n'a pas de logique : une signature = une transaction, et il paie lui-même ses frais en ETH.
- Compte de contrat : il a du code, donc de la logique, mais ne peut pas initier de transaction seul.
Un smart account est un contrat qui joue le rôle de portefeuille : c'est son code qui décide ce qu'est une signature valide. On peut alors avoir du multisig, des limites de dépense, des passkeys, de la récupération sociale, ou des clés de session à durée limitée.
ERC-4337 : l'account abstraction sans changer le protocole
ERC-4337 a apporté les smart accounts sans modifier le consensus, grâce à une infrastructure parallèle :
- UserOperation : une « intention » signée par l'utilisateur, qui décrit les appels à effectuer.
- Bundler : un nœud qui regroupe les UserOperations et les soumet on-chain dans une transaction classique.
- EntryPoint : un contrat unique et audité qui vérifie chaque opération (en appelant la logique de validation du compte) puis l'exécute.
- Paymaster : un contrat qui accepte de payer les frais à la place de l'utilisateur, pour sponsoriser le gas ou le faire payer en stablecoin.
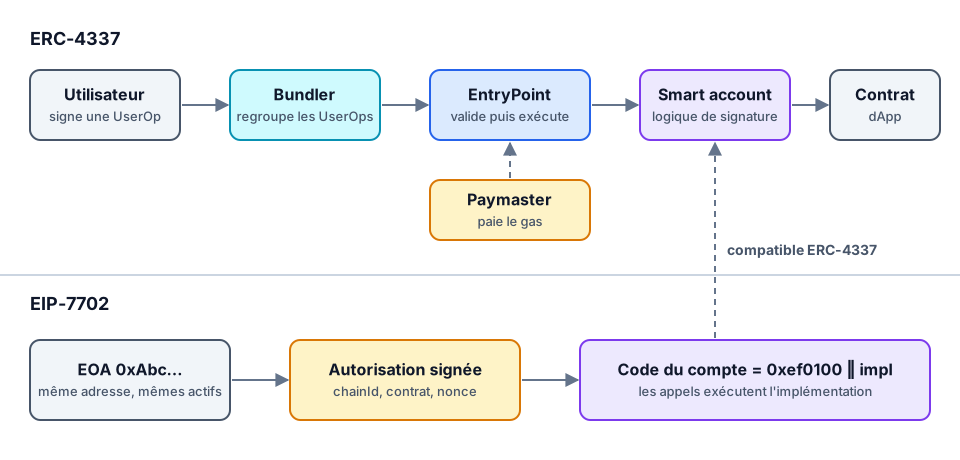
La limite : il fallait un nouveau compte, donc une nouvelle adresse. Les utilisateurs existants, avec leurs actifs et leur historique sur un EOA, restaient de côté.
EIP-7702 : un EOA qui devient smart account
Arrivée sur le mainnet avec la mise à jour Pectra en mai 2025, EIP-7702 ajoute un nouveau type de transaction (0x04, « set code »). Le propriétaire d'un EOA signe une autorisation (chainId, adresse d'un contrat, nonce) ; une fois incluse, le code du compte devient un pointeur de délégation (0xef0100 suivi de l'adresse). Les appels vers l'EOA exécutent alors le code de ce contrat, en gardant la même adresse.
- Même adresse, mêmes actifs : pas de migration.
- Compatible ERC-4337 : un EOA délégué peut utiliser bundlers et paymasters.
- La clé privée reste maîtresse : elle peut toujours signer directement et changer la délégation. Un smart account 7702 n'apporte donc pas, à lui seul, de récupération en cas de clé perdue.
Côté front : les appels groupés (EIP-5792)
Pour une application, le changement le plus visible est la possibilité d'envoyer plusieurs appels en une seule confirmation, via la méthode wallet standardisée par EIP-5792. Avec viem :
import { encodeFunctionData, erc20Abi, parseUnits } from "viem";
import { walletClient, account } from "./wallet";
import { USDC, ROUTER, routerAbi } from "./contracts";

const amount = parseUnits("100", 6); // l'USDC a 6 décimales

const { id } = await walletClient.sendCalls({
  account,
  calls: [
    { to: USDC, data: encodeFunctionData({ abi: erc20Abi, functionName: "approve", args: [ROUTER, amount] }) },
    { to: ROUTER, data: encodeFunctionData({ abi: routerAbi, functionName: "deposit", args: [amount] }) },
  ],
});

const { status, receipts } = await walletClient.waitForCallsStatus({ id });
Avant d'utiliser cette méthode, on interroge le portefeuille avec getCapabilities pour savoir s'il supporte l'exécution atomique ou le paiement des frais par un paymaster, et on prévoit un repli en transactions séparées pour les portefeuilles plus anciens.
Les pièges de sécurité
- « Un EOA n'a pas de code » n'est plus vrai : les contrats qui utilisaient
tx.origin == msg.senderouextcodesize == 0pour détecter un humain ne sont plus protégés. - L'autorisation est un chèque en blanc : déléguer à un contrat malveillant, c'est lui donner le contrôle total du compte. Les portefeuilles sérieux n'autorisent la signature que vers des implémentations connues ; une app ne devrait jamais demander de signer une délégation arbitraire.
- chainId à 0 : une autorisation signée avec un chainId nul est valable sur toutes les chaînes compatibles. À réserver aux cas maîtrisés.
- Changement de délégation : le stockage du compte persiste d'une implémentation à l'autre ; deux implémentations au schéma de stockage incompatible peuvent se corrompre mutuellement.
- Initialisation : un smart account mal initialisé peut être « initialisé » par quelqu'un d'autre. Il faut s'appuyer sur des implémentations auditées.
Conclusion
L'account abstraction transforme l'expérience utilisateur web3 : frais sponsorisés, actions groupées, authentification par passkey. EIP-7702 l'ouvre aux comptes existants sans changer d'adresse. Pour un développeur front, cela signifie détecter les capacités du portefeuille, grouper les appels, prévoir un repli, et ne plus jamais supposer qu'une adresse « humaine » n'a pas de code.